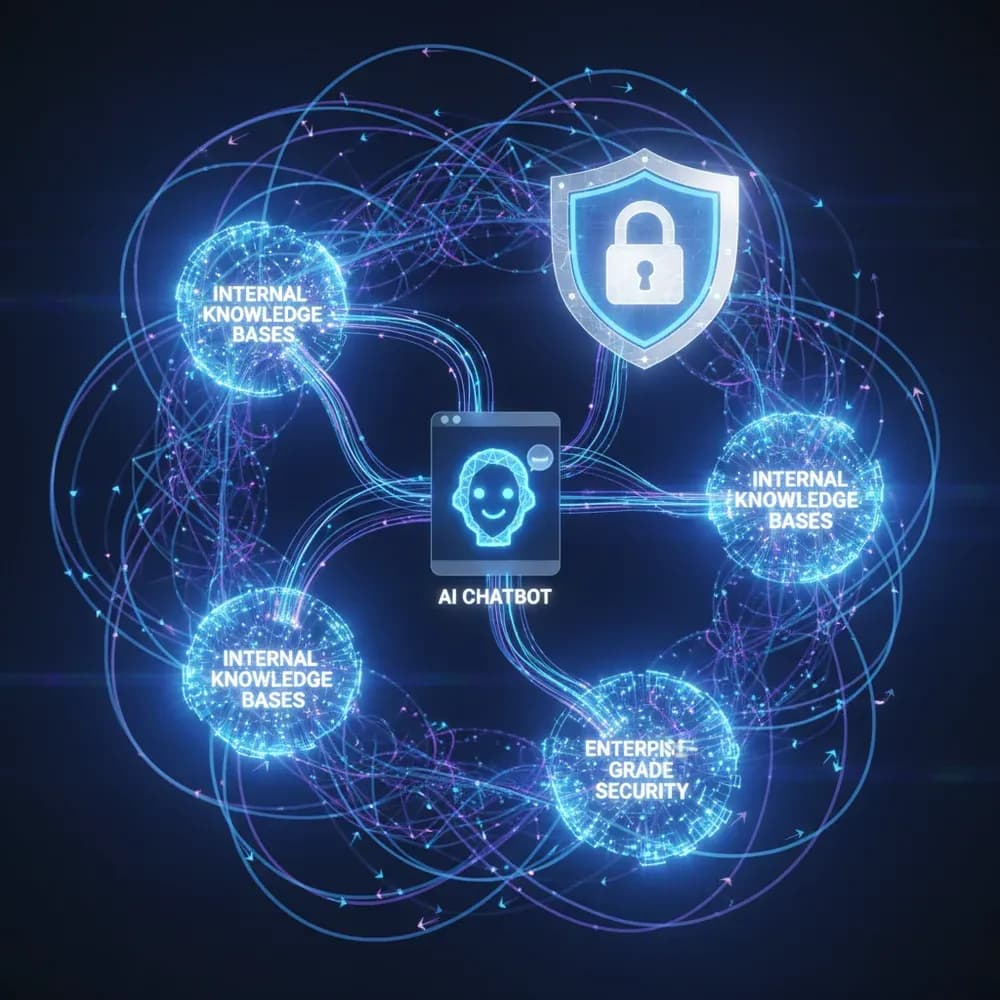
A Microsoft 10 milliárd dolláros japán beruházása és a bejelentett kiberbiztonsági partnerségek egyértelművé tették: a jövő AI-ja lokális és szuverén. A vállalatok számára a nyilvános felhőmodellek használata egyre nagyobb biztonsági kockázatot jelent. A megoldás a Szuverén AI infrastruktúrára épülő egyedi automatizálás, amely garantálja az adatok feletti teljes kontrollt, a szigorú szabályozási megfelelést (GDPR, HIPAA) és a maximális működési hatékonyságot. Ez a cikk bemutatja, hogyan építhetnek a vállalatok biztonságos, saját adatokon alapuló automatizálási rendszereket a legmagasabb szintű védelem mellett.
Bevezetés: A Biztonságos, Lokális Automatizálás Korszaka az AI Érában
A globális technológiai geopolitika fordulópontjához érkezett. A Microsoft nemrégiben bejelentett, 10 milliárd dolláros japán beruházása és az ehhez kapcsolódó kiberbiztonsági partnerségek (Japán Nemzeti Kiberbiztonsági Hivatala, a japán Nemzeti Rendőrség és a Microsoft Digital Crime Unit) egyértelmű üzenetet hordoznak. Az adatszuverenitás többé nem csupán egy elvont jogi kategória, hanem a nemzetbiztonság és a vállalati versenyképesség abszolút alapköve.
Ez a gigantikus infrastrukturális lépés nemcsak a szigetország mesterséges intelligencia-kapacitását duplázza meg, hanem egy új globális standardot is teremt. A Szuverén AI (Sovereign AI) korszaka hivatalosan is elkezdődött, ahol a határokon átnyúló adatmozgás minimalizálása a fő cél.
Ebben az új érában a vállalatok számára a nyilvános felhőbe és a megosztott nyelvi modellekbe vetett vak bizalom már nem elegendő. A lokális, biztonságos és teljesen kontrollált egyedi automatizálási rendszerek kiépítése vált a hosszú távú túlélés és a piaci dominancia zálogává.
A Probléma: Adatbiztonság a Nyilvános Felhőben
A vállalatok egyre nagyobb kockázatot vállalnak, amikor szenzitív üzleti adataikat harmadik fél által üzemeltetett, határokon átnyúló nyilvános LLM-ekre (Nagy Nyelvi Modellekre) bízzák. Az adatszivárgás, a szellemi tulajdon elvesztése és a szabályozási nem megfelelőség (pl. GDPR) kritikus, akár a vállalat létét fenyegető kockázatot jelent.
A Szuverén AI Megértése: Több Mint Adatrezidencia
Gyakori tévhit, hogy a szuverén AI kimerül annyiban, hogy az adatokat fizikailag egy adott ország határain belül található szervereken tárolják. Bár az adatrezidencia (data residency) fontos komponens, a Szuverén AI ennél sokkal átfogóbb, többrétegű koncepció.
A valódi szuverenitás magában foglalja az operatív szuverenitást is. Ez azt jelenti, hogy a vállalat vagy az állam teljes kontrollal rendelkezik a hardver, a szoftveres infrastruktúra, a betanítási adathalmazok és a modell súlyai felett. Nincs rejtett telemetria, és nincsenek külső, ellenőrizhetetlen API hívások.
Továbbá kritikus elem a biztonsági kontrollok kizárólagos birtoklása. A titkosítási kulcsokat (Encryption Key Management) a szervezetnek magának kell kezelnie, biztosítva, hogy még a fizikai infrastruktúrát biztosító felhőszolgáltató (például az Azure vagy az AWS) se férhessen hozzá a nyers adatokhoz vagy a modell kimeneteihez.
Definíció: Szuverén AI (Sovereign AI)
A Szuverén AI olyan mesterséges intelligencia ökoszisztémát jelent, amelyet egy adott nemzet, régió vagy vállalat saját határain belül, a helyi jogszabályoknak, kulturális értékeknek és szigorú adatvédelmi előírásoknak megfelelően épít fel, képez ki és üzemeltet, garantálva a teljes technológiai függetlenséget.
A Microsoft Stratégiai Beruházása Japánban: Globális Szuverén AI Kézikönyv
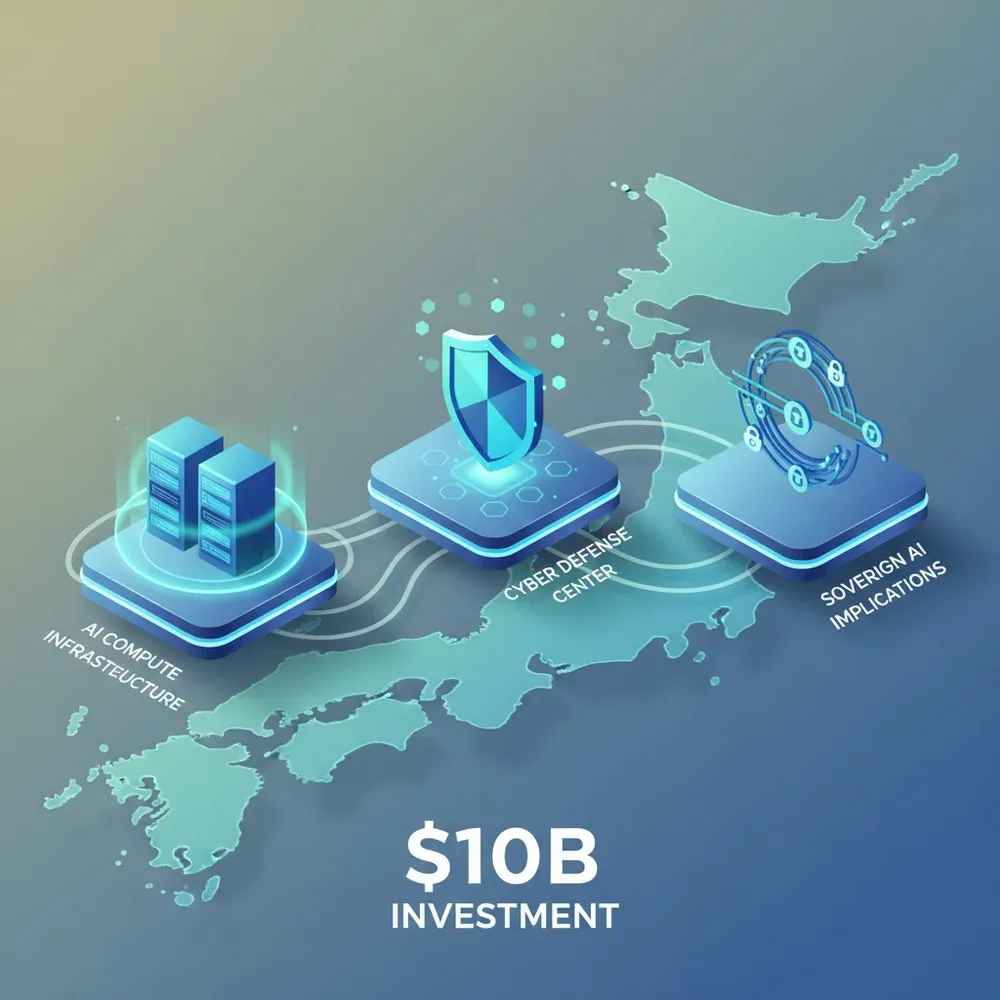
Amikor a Microsoft bejelentette a 10 milliárd dolláros japán beruházását, a technológiai világ azonnal felismerte a lépés súlyát. Ez a valaha volt legnagyobb befektetés a vállalat részéről a szigetországban, amely alapjaiban rajzolja át az ázsiai csendes-óceáni térség digitális térképét.
A beruházás gerincét a számítási kapacitás (compute) drasztikus növelése adja. A legújabb generációs GPU-k (mint az NVIDIA H100 és B200 architektúrák) lokális telepítése lehetővé teszi a japán vállalatok számára, hogy úgy képezzenek ki masszív AI modelleket, hogy az adataik egyetlen bitje sem hagyja el az országot.
A Nemzetközi Kiberbiztonsági Partnerség Szerepe
A hardveres bővítés mellett a legfontosabb stratégiai elem a kiberbiztonsági együttműködés kiszélesítése. A bejelentés szerint a Microsoft tovább erősíti a partnerségét Japán Nemzeti Kiberbiztonsági Hivatalával (National Cybersecurity Office) a kölcsönös fenyegetés-intelligencia-megosztás területén, illetve a japán Nemzeti Rendőrséggel (National Police Agency, NPA) a kiberbűnözés felkamasításában – ez utóbbi munkát a Microsoft Digital Crime Unit (DCU) vezeti.
A modern AI infrastruktúra védelme ma már proaktív, intelligens rendszereket követel. A központ szorosan együttműködik a japán kormánnyal, megosztva a valós idejű fenyegetés-intelligenciát, ami kritikus bizalmi (E-E-A-T) szignál a nagyvállalatok számára.
Ez a lépés egyértelmű útmutatóként (blueprint) szolgál a világ többi része számára. Megmutatja, hogy a hyperscaler felhőszolgáltatók miként tudják kiszolgálni a nemzeti szuverenitási igényeket anélkül, hogy kompromisszumot kötnének a teljesítmény vagy az innováció terén.
Infrastruktúrától az Innovációig: Hogyan Támogatja a Szuverén AI az Egyedi Automatizálást?
A robusztus, lokális infrastruktúra önmagában csak egy üres szerverterem. A valódi üzleti értéket az ezen az alapon futó szoftveres megoldások, különösen a mesterséges intelligencia által vezérelt egyedi automatizálási rendszerek jelentik.
A szuverén AI keretrendszer megszünteti a fejlesztők és a rendszerarchitektek egyik legnagyobb félelmét: a biztonsági kockázatot. Amikor garantált, hogy az adatok egy zárt, ellenőrzött hálózaton belül maradnak, a vállalatok sokkal bátrabban integrálhatják az AI-t a legkritikusabb folyamataikba is.
Például egy adatfeldolgozó AI-ügynök, amely a vállalat pénzügyi ERP rendszeréből olvas ki szenzitív adatokat, szuverén környezetben anélkül végezhet komplex prediktív analitikát, hogy megsértené a belső compliance szabályzatokat.
Ez az izolált, mégis végtelenül skálázható környezet teszi lehetővé a AI-vezérelt egyedi automatizálás virágzását. A dobozos szoftverek helyett a cégek saját, a belső folyamataikra tökéletesen rászabott, autonóm ügynököket fejleszthetnek.
Az Egyedi Automatizálás Páratlan Előnyei Szuverén AI Keretrendszerben
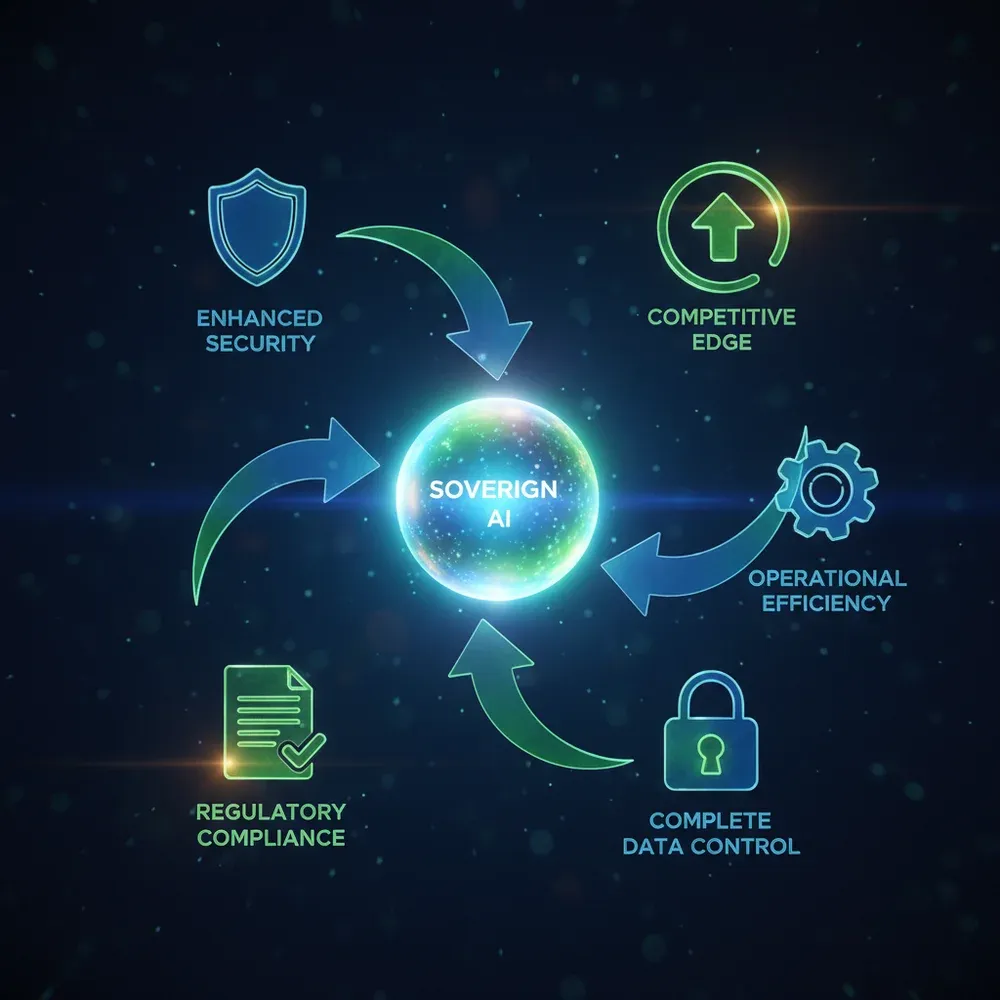
Amikor az egyedi automatizálás találkozik a szuverén AI infrastruktúrával, a szinergia olyan versenyelőnyt teremt, amelyet a hagyományos, SaaS-alapú megoldásokkal lehetetlen reprodukálni. Az első és legfontosabb előny a kompromisszummentes adatbiztonság.
A szigorú szabályozási környezetben működő iparágak (mint a pénzügy vagy az egészségügy) számára a GDPR, a HIPAA vagy a helyi MNB/EU direktívák betartása nem opció, hanem kötelező érvényű. A lokális modellek garantálják a 100%-os auditálhatóságot és a megfelelőséget.
Operatív Hatékonyság és Teljes Kontroll
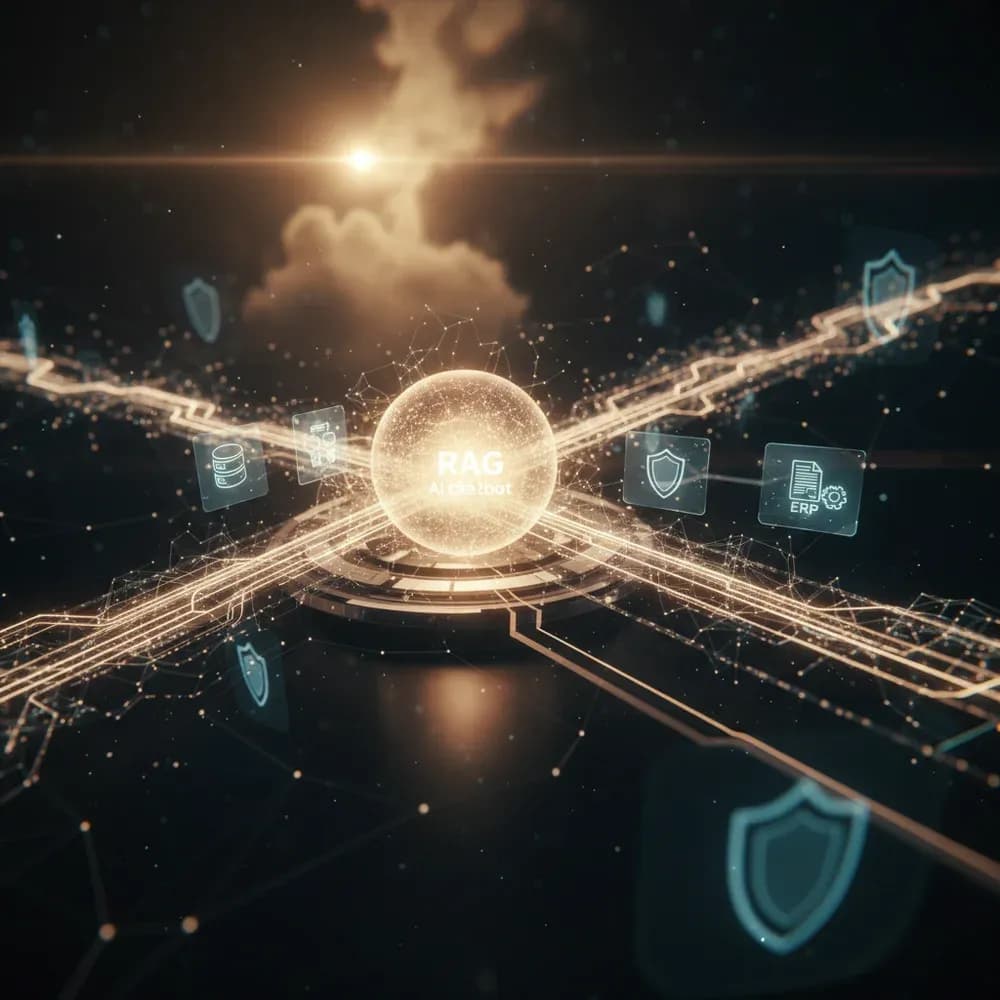
A második hatalmas előny a működési hatékonyság drasztikus növekedése. Mivel a modellek a vállalat saját, specifikus adatain vannak finomhangolva (fine-tuning) vagy RAG (Retrieval-Augmented Generation) architektúrával megtámogatva, a válaszok pontossága és relevanciája nagyságrendekkel jobb, mint az általános modelleké.
Továbbá, a vállalat mentesül a vendor lock-in (szállítói függőség) legrosszabb formáitól. Nem kell tartani attól, hogy az OpenAI vagy a Google hirtelen megváltoztatja az API árazását, módosítja a felhasználási feltételeket, vagy egy frissítéssel rontja a modell teljesítményét az adott specifikus feladaton.
Fő Előnyök: Szuverén Egyedi Automatizálás
- Zéró Adatszivárgás: A szenzitív adatok és a promptok soha nem hagyják el a védett vállalati hálózatot (VPC).
- Garantált Megfelelőség: Beépített GDPR, HIPAA, NIS2 és helyi iparági szabályozások transzparens betartása.
- Függetlenség: Nincs kitettség a globális felhőszolgáltatók leállásainak, API limitjeinek vagy váratlan szabályzatváltozásainak.
- Versenyelőny: Egyedi, a versenytársak által nem másolható, kizárólag saját know-how-n betanított AI rendszerek.
Készen áll a biztonságos, lokális automatizálásra?
Ne bízza legféltettebb vállalati adatait nyilvános modellekre. Építsük fel együtt saját, szuverén AI-vezérelt automatizálási rendszerét, amely garantálja a biztonságot és a hatékonyságot.
Kérjen Ingyenes Konzultációt SzakértőinktőlBizalomra Építve: Az Egyedi Automatizálás Biztonságának Fő Pillérei
Egy szuverén automatizálási rendszer megtervezése mély technikai szakértelmet és a biztonság elsődleges (security-first) megközelítését igényli. Az alapokat a robusztus adatirányítás (Data Governance) jelenti, amely pontosan meghatározza, hogy az AI modellek milyen adatokhoz, mikor és hogyan férhetnek hozzá.
A második pillér a szigorú Identitás- és Jogosultságkezelés (IAM). Egy modern rendszerben a Zero Trust Architektúra (ZTA) az irányadó: egyetlen API hívás, egyetlen adatbázis-lekérdezés sem élvez automatikus bizalmat. Minden interakciót mikroszinten kell hitelesíteni és engedélyezni.
Proaktív Védelem és a Biztonságos SDLC
Különösen fontos figyelembe venni az adatfeldolgozó AI ügynökök biztonsági kockázatait. A túlzott jogosultságokkal felruházott autonóm ágensek laterális mozgást végezhetnek a hálózatban egy esetleges kompromittálódás esetén. Ennek elkerülésére elengedhetetlen a Role-Based Access Control (RBAC) és a folyamatos, AI-vezérelt anomália-detektálás.
Végül, a biztonságos Szoftverfejlesztési Életciklus (SDLC) integrálása elkerülhetetlen. Ahogy a hagyományos szoftverfejlesztési életciklus (SDLC) átalakul, a kódgeneráló AI-k és az automatizált tesztelési pipeline-ok (CI/CD) biztonsági ellenőrzése (SAST/DAST) a szuverén környezet integritásának zálogává válik.
Egyedi Automatizálás Megvalósítása: Stratégiai Útmutató Vállalatoknak
Egy szuverén egyedi automatizálási projekt bevezetése nem csupán IT feladat, hanem átfogó üzleti transzformáció. A folyamat az alapos Igényfelméréssel és Audittal (Needs Assessment) kezdődik. Itt kell azonosítani azokat a szűk keresztmetszeteket, ahol a manuális adatfeldolgozás a legtöbb időt és erőforrást emészti fel.
A második lépés a Technológiai Stack kiválasztása. Nagyvállalati környezetben a Microsoft Azure szuverén felhőmegoldásai (Azure AI Studio, helyi adatközpontok) kiváló alapot biztosítanak. Dönteni kell a nyílt forráskódú modellek (pl. Llama 3, Mistral) lokális hosztolása vagy a zárt, de szuverén régióban futó szolgáltatások között.
Fejlesztés, Integráció és Folyamatos Optimalizálás
A fejlesztési fázis során a leggyakoribb és leghatékonyabb megközelítés a RAG (Retrieval-Augmented Generation) architektúra kiépítése. Ez biztosítja, hogy a modell a vállalat saját tudásbázisából dolgozzon, minimalizálva a hallucinációkat. A biztonságos RAG AI chatbotok és belső asszisztensek azonnali ROI-t képesek termelni.
A telepítést (Deployment) követően a munka nem ér véget. A folyamatos monitorozás, a modellek teljesítményének mérése, a drift-detektálás (amikor a modell válaszai idővel romlanak) és a visszacsatolási hurkok (Feedback Loops) kialakítása garantálja a rendszer hosszú távú fenntarthatóságát és pontosságát.
Valós Hatás: Esettanulmányok Szuverén Egyedi Automatizálásra
A szuverén AI elméleti előnyei a gyakorlatban lenyűgöző eredményeket produkálnak. A Pénzügyi Szektorban például a bankok lokális LLM-eket használnak a SWIFT tranzakciók valós idejű elemzésére és a csalásfelderítésre (Fraud Detection). Mivel az adatok nem hagyják el a bank zárt hálózatát, a banktitok és a PSD2 irányelvek maradéktalanul teljesülnek.
Az Egészségügyben a kórházak szuverén AI chatbot (RAG) megoldásokat alkalmaznak a betegek kórtörténetének gyors összefoglalására és a diagnosztikai támogatásra. A rendszer az intézmény saját, on-premise szerverein fut, így a szenzitív egészségügyi adatok (HIPAA/GDPR) teljes biztonságban maradnak, miközben az orvosok adminisztrációs terhe 40%-kal csökken.
A Kormányzati szektorban és a Kritikus Infrastruktúrák (pl. energiaszolgáltatók) esetében az egyedi automatizálás a kiberbiztonsági logok elemzését és az incidens-reagálást (Incident Response) gyorsítja fel. A hasonló, nemzetközi intézményekkel közösen épített lokális rendszerek a másodperc töredéke alatt képesek azonosítani a hálózati anomáliákat, emberi beavatkozás nélkül izolálva a fenyegetéseket.
A Tájékozódás Kihívásai és Legjobb Gyakorlatai a Szuverén Automatizálásban
Bár az előnyök vitathatatlanok, a szuverén automatizálás bevezetése komoly kihívásokkal is jár. Az egyik legnagyobb akadály a globális szintű szakemberhiány (Skill Gap). Kevés olyan mérnök van a piacon, aki egyszerre ért a mély tanulási modellek (Deep Learning) finomhangolásához, a vektoradatbázisokhoz és a nagyvállalati hálózatbiztonsághoz.
További komoly kihívás a meglévő, örökölt (Legacy) rendszerekkel való integráció. A több évtizedes, monolitikus architektúrák nehezen kommunikálnak a modern, API-vezérelt AI ügynökökkel. A megoldást gyakran a köztesréteg (Middleware) fejlesztése vagy a modernizációs folyamat (Refactoring) jelenti.
Kockázatcsökkentés és a Vendor Lock-in Elkerülése
A vállalatok gyakran tartanak a szállítói függőségtől (Vendor Lock-in) a hardver vagy a felhőszolgáltató esetében is. A legjobb gyakorlat a konténerizált architektúrák (Docker, Kubernetes) és a nyílt forráskódú keretrendszerek (LangChain, LlamaIndex) használata, amely biztosítja a rendszer hordozhatóságát a különböző szuverén felhők között.
A költségmenedzsment szintén kritikus pont. A lokális GPU kapacitás kiépítése vagy bérlése jelentős tőkekiadást (CAPEX) igényel. Ennek enyhítésére érdemes kisebb, kvantált modelleket (pl. 8B vagy 14B paraméteres LLM-eket) használni, amelyek kevesebb hardveres erőforrást igényelnek, de a specifikus feladatokon kiválóan teljesítenek.
Küzd a Legacy Rendszerek Integrációjával?
Szakértő csapatunk segít áthidalni a szakadékot a régi rendszerek és a legújabb AI technológiák között. Biztonságos, skálázható megoldásokat építünk.
Kérjen Technikai AuditotA Siker Mérése: A Biztonságos Egyedi Automatizálás ROI-jának Kvantifikálása
A technológiai beruházások végső soron az üzleti megtérülésről (ROI) szólnak. Egy szuverén automatizálási projekt sikerének mérése több dimenzióban történik. Az első és legkönnyebben mérhető mutató a közvetlen költségmegtakarítás, amely a manuális, ismétlődő feladatok kiváltásából ered.
Azonban a szuverén rendszerek esetében a ROI számításba bele kell venni a kockázatcsökkentés értékét is. Mennyibe kerülne egy adatszivárgási botrány? Mekkora lenne a GDPR bírság, ha a szenzitív ügyféladatok egy nyilvános LLM betanítási adathalmazába kerülnének? Ezeknek a kockázatoknak a nullára csökkentése masszív pénzügyi értéket képvisel.
ROI Mérőszámok (KPI-ok) a Szuverén Automatizálásban
- Működési Költségcsökkenés (OPEX): A manuális adatfeldolgozásra és adminisztrációra fordított munkaórák drasztikus megtakarítása.
- Kockázatcsökkentési Érték: A potenciális adatvédelmi bírságok (pl. GDPR 4% globális árbevétel) és a hírnévvesztés elkerülése.
- Feldolgozási Sebesség (SLA): A kritikus üzleti folyamatok átfutási idejének akár 80-90%-os csökkenése.
- Infrastruktúra Megtérülés: A lokális hardver vagy szuverén felhő beruházás megtérülési ideje (általában 12-18 hónap).
A Jövő Lokális és Automatikus: Készüljön Fel a Következő Hullámra
A Microsoft japán beruházása és a kiberbiztonsági partnerségek kiszélesítése nem egyedi esetek, hanem egy globális paradigma-váltás első, jól látható jelei. A jövő mesterséges intelligenciája nem egy távoli, átláthatatlan szerverközpontban fog futni, hanem a vállalatok saját, szigorúan őrzött digitális határain belül.
Azok a vállalatok, amelyek időben felismerik a szuverén AI és az egyedi automatizálás jelentőségét, nem csupán a biztonságukat garantálják, hanem behozhatatlan versenyelőnyre tesznek szert. Képesek lesznek saját adataikat fegyverként használni a piacon, anélkül, hogy azokat kiszolgáltatnák a versenytársaknak vagy a tech óriásoknak.
Az átállás nem várhat. A technológia készen áll, a szabályozói nyomás növekszik, a versenytársak pedig már léptek. A kérdés nem az, hogy be kell-e vezetni a szuverén automatizálást, hanem az, hogy milyen gyorsan képes a vállalata adaptálódni ehhez az új, biztonság-vezérelt korszakhoz.
Lépjen a Biztonságos Innováció Útjára
Az AiSolve szakértői csapata segít megtervezni és implementálni vállalata saját, szuverén AI automatizálási rendszerét. Védje meg adatait, és maximalizálja a hatékonyságot.
Kezdjük el a Közös MunkátGyakori Kérdések (FAQ)
Mi a szuverén AI, és miért kritikus a nagyvállalatok számára?
A Szuverén AI olyan mesterséges intelligencia infrastruktúrát és modelleket jelent, amelyeket egy adott szervezet vagy ország határain belül, teljes adatkontroll mellett üzemeltetnek. Nagyvállalatok számára ez kritikus a szigorú adatvédelmi szabályozások (pl. GDPR, HIPAA) betartása, a szellemi tulajdon védelme és a nyilvános felhőszolgáltatóktól való függetlenség megteremtése miatt.
Hogyan befolyásolja a Microsoft japán beruházása a globális AI biztonságot és az egyedi automatizálást?
A Microsoft 10 milliárd dolláros beruházása és a kiberbiztonsági partnerségek kiszélesítése egy új globális standardot, egy 'blueprintet' teremtett. Bebizonyította, hogy a hyperscaler szolgáltatók is képesek lokális, szuverén infrastruktúrát biztosítani, amely lehetővé teszi a vállalatok számára, hogy kompromisszumok nélkül, maximális biztonság mellett fejlesszenek egyedi automatizálási megoldásokat.
Milyen kulcsfontosságú biztonsági szempontokat kell figyelembe venni az egyedi automatizálási megoldásoknál?
A legfontosabb szempontok közé tartozik a Zero Trust Architektúra (ZTA) alkalmazása, a szigorú Identitás- és Jogosultságkezelés (IAM), a Role-Based Access Control (RBAC) az AI ügynökök számára, az adatok titkosítása (at rest és in transit), valamint a biztonságos Szoftverfejlesztési Életciklus (SDLC) integrálása folyamatos vulnerabilitás-vizsgálattal.
Integrálható-e az egyedi automatizálás a meglévő, örökölt rendszerekkel?
Igen, bár ez technikai kihívást jelenthet. A modern AI ügynökök API-kon, egyedi middleware rétegeken vagy akár RPA (Robotic Process Automation) technológiákon keresztül képesek kommunikálni a több évtizedes, monolitikus legacy rendszerekkel is, áthidalva a technológiai szakadékot a biztonság feladása nélkül.
Milyen iparágak profitálnak leginkább a szuverén AI-alapú egyedi automatizálásból?
A leginkább érintett szektorok a szigorúan szabályozott iparágak: a pénzügyi szolgáltatások (bankok, biztosítók), az egészségügy (kórházak, gyógyszeripar), a kormányzati és védelmi szektor, valamint a kritikus infrastruktúrákat üzemeltető vállalatok (pl. energia, telekommunikáció), ahol az adatbiztonság és a compliance elsődleges.
Hogyan mérhető egy szuverén egyedi automatizálási projekt megtérülése (ROI)?
A ROI mérése több dimenzióban történik: a közvetlen működési költségcsökkenés (megtakarított munkaórák), a folyamatok felgyorsulása (SLA javulás), valamint a kockázatcsökkentés értéke (elkerült adatvédelmi bírságok és hírnévvesztés). Ezen felül a saját adatokon betanított modellek által generált új üzleti lehetőségek is növelik a megtérülést.
Milyen szerepet játszik a kiberbiztonsági partnerség a vállalati automatizálás biztonságában?
A Nemzeti Kiberbiztonsági Hivatalallal való partnerség proaktív, valós idejű fenyegetés-intelligenciát jelent: kölcsönös megosztás a támadások korai észlelésére és megelőzésére. A rendőrségi partnerséget a Microsoft Digital Crime Unit vezeti, és a kiberbűnözés alakítóinak felszámolására szolgál. Ez a vállalati automatizálás szempontjából azt jelenti, hogy az ügynökök és a hálózat felügyeletét valós, naprakész információ támasztja alá.
Készen állsz a saját weboldaladra?
Ingyenes konzultáció során átbeszéljük, hogyan segíthetünk vállalkozásodnak növekedni egy modern, gyors és konverzióoptimalizált weboldallal. 14 nap alatt kész, 0 Ft induló költséggel.